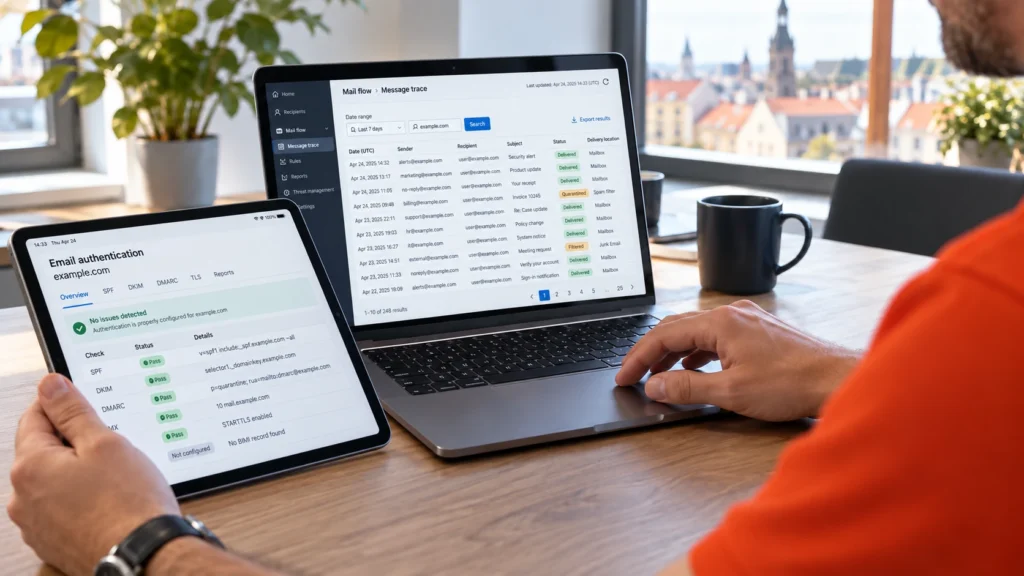
SPF, DKIM a DMARC umožňují lépe ověřit použití vaší domény odesílatele. Plní různé úlohy. Společně pomáhají přijímajícím systémům rozlišit povolené cesty odesílání od zneužití domény.

SPF: je zdroj odesílání povolen?
Záznam SPF uvádí zdroje odesílání povolené pro doménu. Ověřuje se především doména technického obálkového odesílatele, tedy MAIL FROM. Ta se může lišit od adresy odesílatele viditelné v e-mailovém programu. Samotná úspěšná kontrola SPF proto ještě nepotvrzuje viditelnou doménu From.
DKIM: lze ověřit podpis?
DKIM propojuje zprávu s podpisovou doménou pomocí kryptografického podpisu. Příjemce ověřuje veřejný klíč v DNS a podepsané části zprávy. Tím se nepotvrzuje totožnost osoby u účtu odesílatele ani správnost obsahu. Různé odesílací platformy mohou používat různé klíče.
DMARC: odpovídá kontrola viditelné doméně?
DMARC vytváří vazbu na doménu ve viditelném poli From. Alespoň jedna metoda musí uspět a mít odpovídající vztah domén: SPF nebo DKIM. Tato shoda se označuje jako zarovnání domén. Správné nastavení obou metod zůstává vhodné, i když pro úspěšný výsledek DMARC stačí jedna.
Zveřejněná politika popisuje požadované zacházení v případě chybějícího ověření. Přijímající systémy navíc uplatňují vlastní hodnocení. Úspěšný výsledek DMARC proto není všeobecnou známkou důvěryhodnosti zprávy.
Začít skutečnými cestami odesílání
Microsoft 365 nebo Google Workspace často tvoří jen část celku. Zprávy mohou odesílat také newslettery, webové formuláře, ticketovací systémy, ERP, skenery a monitoring. Tyto zdroje se nejprve zmapují a projednají s odpovědnými osobami.
Poté se vhodně nastaví SPF a DKIM, vyhodnotí reporty a postupně otestuje odpovídající politika DMARC. Zvláštní pozornost si zaslouží přeposílání a e-mailové konference. Tak lze zjistit dopad na legitimní odesílání ještě před zpřísněním pravidel.
Udržovat změny dohledatelné
Nové platformy, poskytovatelé a domény patří do stejného procesu údržby. DAXS pomáhá s inventarizací, nastavením DNS, vyhodnocením a dohodnutým zavedením. Rozsah a průběžná péče se sjednávají podle vašeho prostředí.
Zorientovat se v komunikaci a e-mailových službách · Průběžná IT podpora · Probrat ochranu e-mailu
Odborné podklady: SPF – RFC7208, DKIM – RFC6376 a DMARC – RFC9989.