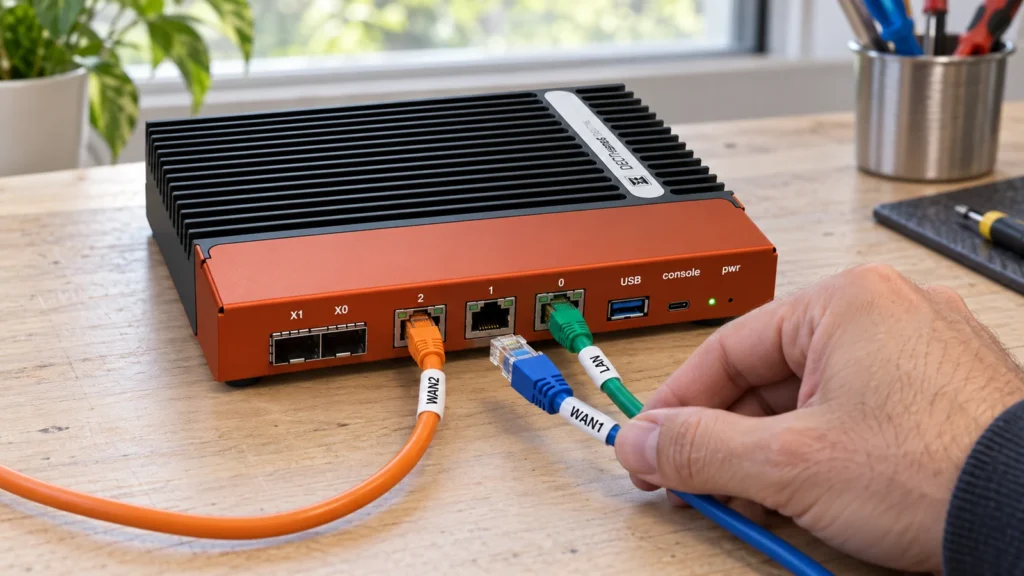
Tiskárna, zařízení návštěvníka a souborový server nemusí mít přístup ke stejným síťovým cestám. Jasně vymezené síťové zóny umožňují popsat, kdo potřebuje kterou službu. OPNsense může řídit přechody mezi nimi; smysluplné rozdělení začíná u pracovních postupů firmy.
Od přehledu zařízení k povoleným datovým tokům
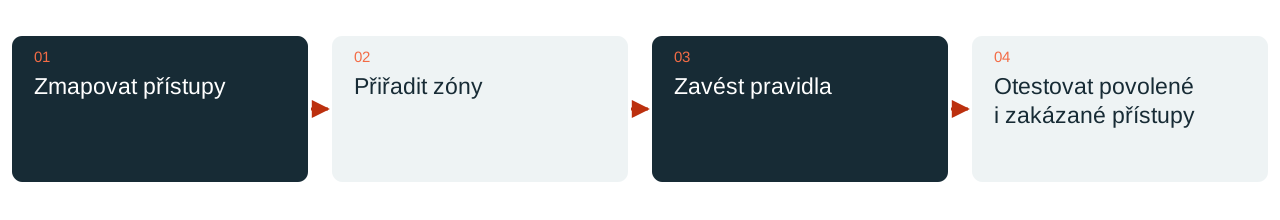
Dobrým začátkem je malá matice přístupů. Uvádí výchozí zónu, potřebnou službu, cíl a pracovní důvod. Pracovní stanice může potřebovat podnikovou aplikaci na serveru. Zařízení hosta potřebuje internet. Správa switche má být dostupná pouze stanovenou cestou pro administraci.
Zóny se následně technicky realizují, například pomocí VLAN a vhodných portů switche. Samotný název VLAN ještě nevytváří úplnou bezpečnostní hranici. Provoz mezi sítěmi musí skutečně procházet kontrolovaným bodem; do kontroly patří další routery, přehlédnuté Wi-Fi mosty i dvojí síťová připojení.
Pravidla popisují konkrétní účel
OPNsense používá stavový paketový filtr. Pravidla se posuzují ve vztahu k rozhraní, směru, pořadí a existujícím stavům spojení. Opakovaně použitelné aliasy mohou pravidla zpřehlednit, pokud je jejich obsah jednoznačně pojmenovaný a udržovaný. Alias nazvaný „Servery“ však nenahrazuje zdokumentovaný význam.
Povolení přístupu má co nejpřesněji popisovat konkrétní cíle a potřebné služby. Původně široké testovací pravidlo dostane odpovědnou osobu a konec platnosti. Jinak se z dočasné diagnostiky rychle stane trvalý nepřehledný přístup. Změny se lépe posuzují, když je pracovní důvod dohledatelný přímo v komentáři pravidla.
Zahrnout NAT, překlad názvů a IPv6
Překlad adres a přístupová pravidla plní rozdílné úkoly. Veřejné přesměrování potřebuje odpovídající povolení; změněná zdrojová adresa sama neříká, zda má být aplikace dostupná. Také DNS, DHCP, časové služby a zpáteční cesty musí po rozdělení do zón nadále odpovídat prostředí.
IPv6 se kontroluje výslovně. Matice přístupů navržená jen pro IPv4 může přehlédnout druhou aktivní rodinu protokolů. Vlastní testovací cesty vyžadují také rozhraní pro správu, VPN spojení a provoz vycházející ze samotného firewallu. Pravidla mají odrážet skutečně provozovaná spojení.
Malý pilot ukáže závislosti
Pro první krok je vhodná přehledná skupina zařízení se známým pracovním postupem. Před oddělením i po něm se testují stejné aplikace. Protokol zahrnuje také záměrně odmítnuté přístupy: hosté se nedostanou k rozhraní pro správu a technické zařízení nemůže libovolně vstupovat do serverové sítě.
DAXS propojuje plánování sítě se stávajícími switchi, Wi-Fi, serverovými službami a běžným provozem. Výsledkem je udržovatelná matice přístupů se srozumitelnými pravidly. Vhodný počet zón vychází z potřeb ochrany, správy zařízení a udržovatelnosti; co největší počet VLAN není samostatným měřítkem kvality.
Infrastruktura a platformy · Zařadit technická ochranná opatření do souvislostí · Probrat síťový projekt
Zdroje: OPNsense: stavová pravidla firewallu (externí odkaz) · OPNsense: překlad síťových adres (externí odkaz)