Vyhledávání s AI odpoví na interní otázku výstižnou citací. Technicky působivé, ale směla osoba, která otázku položila, citovaný dokument vůbec číst? Právě zde se rozhoduje, zda je řešení RAG vhodné pro firmu.
RAG propojuje vyhledávání a jazykový model.
Retrieval-Augmented Generation doplňuje dotaz o vhodné informace ze zdrojů. Dokumenty se zpracují a zpřístupní pro vyhledávání; vybrané úryvky pak slouží jako kontext pro jazykový model. Model z nich může vytvořit odpověď s odkazy na zdroje.
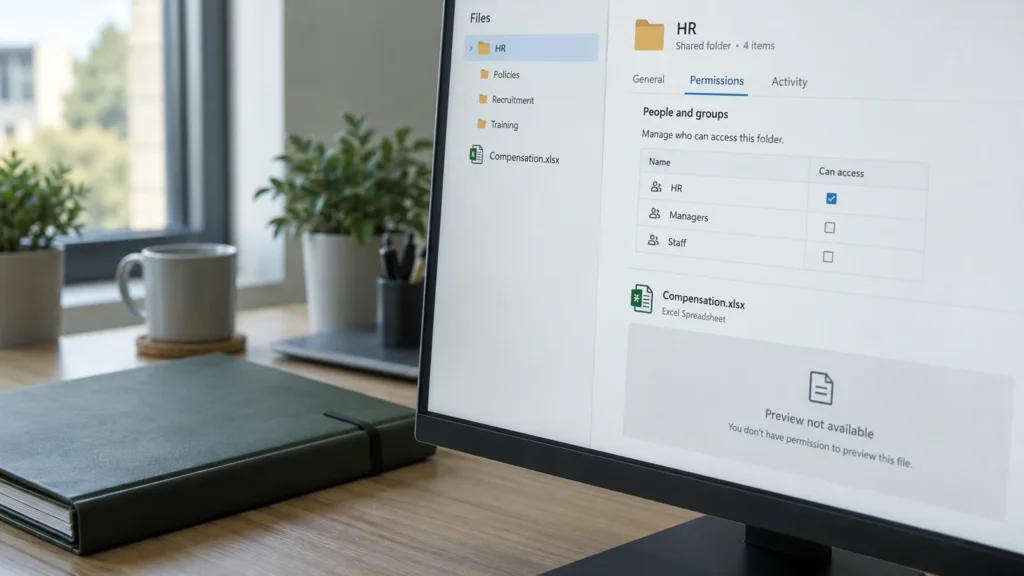
Toto propojení je užitečné, pokud jsou správné informace aktuální a uživatel k nim má oprávnění. Nebezpečné je tehdy, když sdílený index vrací veškeré dokumenty bez účinného omezení přístupu. Přihlášení do chatovacího rozhraní samo o sobě neopravňuje ke čtení všech dokumentů, které v něm lze najít.
Řízení přístupu musí fungovat před předáním modelu.

Aplikace určí identitu uživatele pomocí důvěryhodného přihlašovacího mechanismu. Vyhledávání omezí výsledky a úryvky na povolený rozsah. Teprve tento povolený kontext se předá jazykovému modelu. Odpovídající kontrolu potřebuje i samotný index, jeho administrační přístupy a propojení se zdrojem.
Pokyn v promptu, aby model nevydával důvěrné informace, přichází jako jediná ochrana přístupu příliš pozdě. Nepovolená data by již byla zpracována. Ani dodatečné skrytí citace tuto cestu dat nenapraví.
Rozhodují i vedlejší cesty.
- Názvy výsledků
- Už název dokumentu o plánovaném personálním opatření může být důvěrný. Filtr oprávnění nepotřebuje jen úplný text dokumentu.
- Mezipaměti
- Odpověď vytvořená pro uživatele A se nesmí bez kontroly znovu použít pro B. Návrh mezipaměti musí zohlednit identitu, tenanta a příslušná oprávnění.
- Odkazy na zdroje
- Klikací doklad musí zachovat kontrolu oprávnění při přístupu k originálu. Soukromý odkaz ke stažení nesmí vytvořit veřejné sdílení.
- Protokoly
- Vyhledávací dotazy, úryvky a podrobnosti chyb mohou obsahovat obchodní tajemství. Přístup k nim i doba uchování se omezují.
Oprávnění se mění rychleji než některé indexy.
Člověk přejde do jiného oddělení, projekt skončí nebo je sdílení odvoláno. Zdrojové dokumenty a oprávnění k vyhledávání musí znovu odpovídat. Architektura proto potřebuje popsaný postup aktualizace a přiměřenou reakční dobu.
Zvlášť důležitý je test odebrání oprávnění: po změně se stejnému účtu znovu položí původně povolená otázka. Ověří se také, zda přístup stále neumožňují staré mezipaměti, náhledy či uložené odpovědi. Výsledek musí být zdokumentován; samotné úspěšné dokončení importu nestačí.
Funkce produktů nejsou zaměnitelné stavebnice.
Některé vyhledávací služby podporují nativní kontroly na úrovni dokumentů, jiné vyžadují výslovně vynucované filtry a vlastní synchronizaci. Aktuální dokumentace Azure AI Search například rozlišuje bezpečnostní filtry a další integrované postupy, zčásti označené jako Preview. Do rozhodnutí o architektuře proto patří i API a konkrétní verze.
Bez ohledu na nástroj by přejímka měla prokázat, které zdroje testovací identita smí vidět a které nedostane. Požadované hranice se nesmějí odvozovat až z náhodné odpovědi modelu.
Ověřitelný pilot spojuje přínos a ochranu.
DAXS může začít s vymezeným souborem znalostí: určení vlastníci zdrojů, aktuální dokumenty, testovací účty, jasná kritéria odpovědí a dohledatelné negativní testy. Rozsah se rozšíří teprve tehdy, když odpovídají vyhledávání, oprávnění i vazby na zdroje.
Odborná stránka Firemní znalosti a RAG popisuje import a dotazy v souvislostech. Bezpečnost AI podrobněji rozebírá nadměrné sdílení, identity a oprávnění agentů.
Zdroje: Microsoft: řízení přístupu na úrovni dokumentů · OWASP: slabiny vektorů a embeddingů. Schéma znázorňuje možnou architekturu bez zákaznických dat.