
IT infrastruktura podrobně.
Naplánovat, přejít, dále provozovat.
Plánovat servery, úložiště, síť a přístupy jako propojené prostředí. Doložitelně rozhodnout o dimenzování, platformě, migraci a obnově provozu.
Tak velké, jak je třeba. Tak přehledné, jak je možné.
Počet lidí je jen část rozhodnutí. Podnikové aplikace, objem dat, pracoviště a dopady výpadku určují, co musí infrastruktura zvládat.
- 01Kompaktní prostředí
Několik aplikací a jedno pracoviště: uspořádat zařízení, síť, přístupy a zálohování tak, aby správa a obnova zůstaly přehledné.
- 02Rostoucí platforma
Více dat a propojených aplikací: plánovat výkon, úložiště a rozšíření. Údržbu a výpadek nelze řešit až po nákupu.
- 03Více pracovišť
Aplikace a propojení závislé na lokalitě: prověřit přístupové cesty, společné identity a náhradní možnosti. Odpovědnost zůstává zřejmá napříč pracovišti.
Od pracovního místa po ověřenou cestu zpět.
DAXS zmapuje, které aplikace potřebují data, jaké přístupy je propojují a které součásti by při výpadku chyběly. Z toho vzniká cílový návrh s odpovědnostmi.
Šipky znázorňují zjednodušená propojení: práci a přístup, místní a externí služby, zálohování a kontrolu. Monitoring sleduje důležité vrstvy; zálohování se nastavuje s oddělenými oprávněními. Konkrétní síť se plánuje samostatně.
Udržovatelné, rozšiřitelné a obnovitelné.
Zajistit běh aplikací
Serverová platforma musí podporovat potřebný software, data a zátěž. Virtualizaci, úložiště a rezervu dimenzujeme podle potřeby. Proxmox, Hyper-V nebo VMware jsou možné nástroje; zohledňujeme podporu, licenční náklady a stávající znalosti.
Propojovat lidi
Slabá Wi-Fi nebo jediné kritické propojení mohou zablokovat každodenní práci. LAN, Wi-Fi, firewall a bezpečné přístupy plánujeme společně. OPNsense, Sophos a další vhodná řešení posuzujeme podle funkcí, údržby a odpovědností.
Zajistit oddělení a kontrolu
Produkční data a jejich jediná záloha na stejném místě sdílejí riziko. Plánujeme oddělené kopie, monitoring a otestovanou cestu zpět. Housing nebo vlastní cloudové platformy mohou dávat smysl, pokud pro ně hovoří požadavky.
Servery, úložiště a síť je potřeba dimenzovat společně. Na podrobné stránce HPE ukazujeme typické úkoly platformy a rozlišení podpory výrobce od správy DAXS.
Nová platforma znamená přechod za běžného provozu.

- 01Zmapovat stávající stav
Zaznamenat aplikace, data, přístupy a závislosti. Odpovědné osoby z provozu určí, co musí při testu fungovat.
- 02Stanovit cíl a časové okno
Sladit potřeby, dimenzování, nákup a migraci. Firma rozhoduje o rozpočtu a provozních servisních oknech.
- 03Připravit test a možnost návratu
Prověřit převzetí dat a funkce aplikací; stanovit zálohování a možnost návratu. Přechod schválíme až podle dohodnutých kritérií.
- 04Předat a dále podporovat
Zdokumentovat konfiguraci, přístupy a otevřené body. Předat monitoring a správu podle dohodnutých odpovědností.
Kontrolovat propojení. Zachovat přehled o změnách.
U rozvaděče společně posuzujeme připojení, obsazení portů a přiřazení sítí. Kontrola správy zařízení doplňuje místní označení a dokumentaci.
Zůstává tak zřejmé, které propojení obsluhuje aplikaci nebo pracovní místo a co je potřeba při změně znovu ověřit.
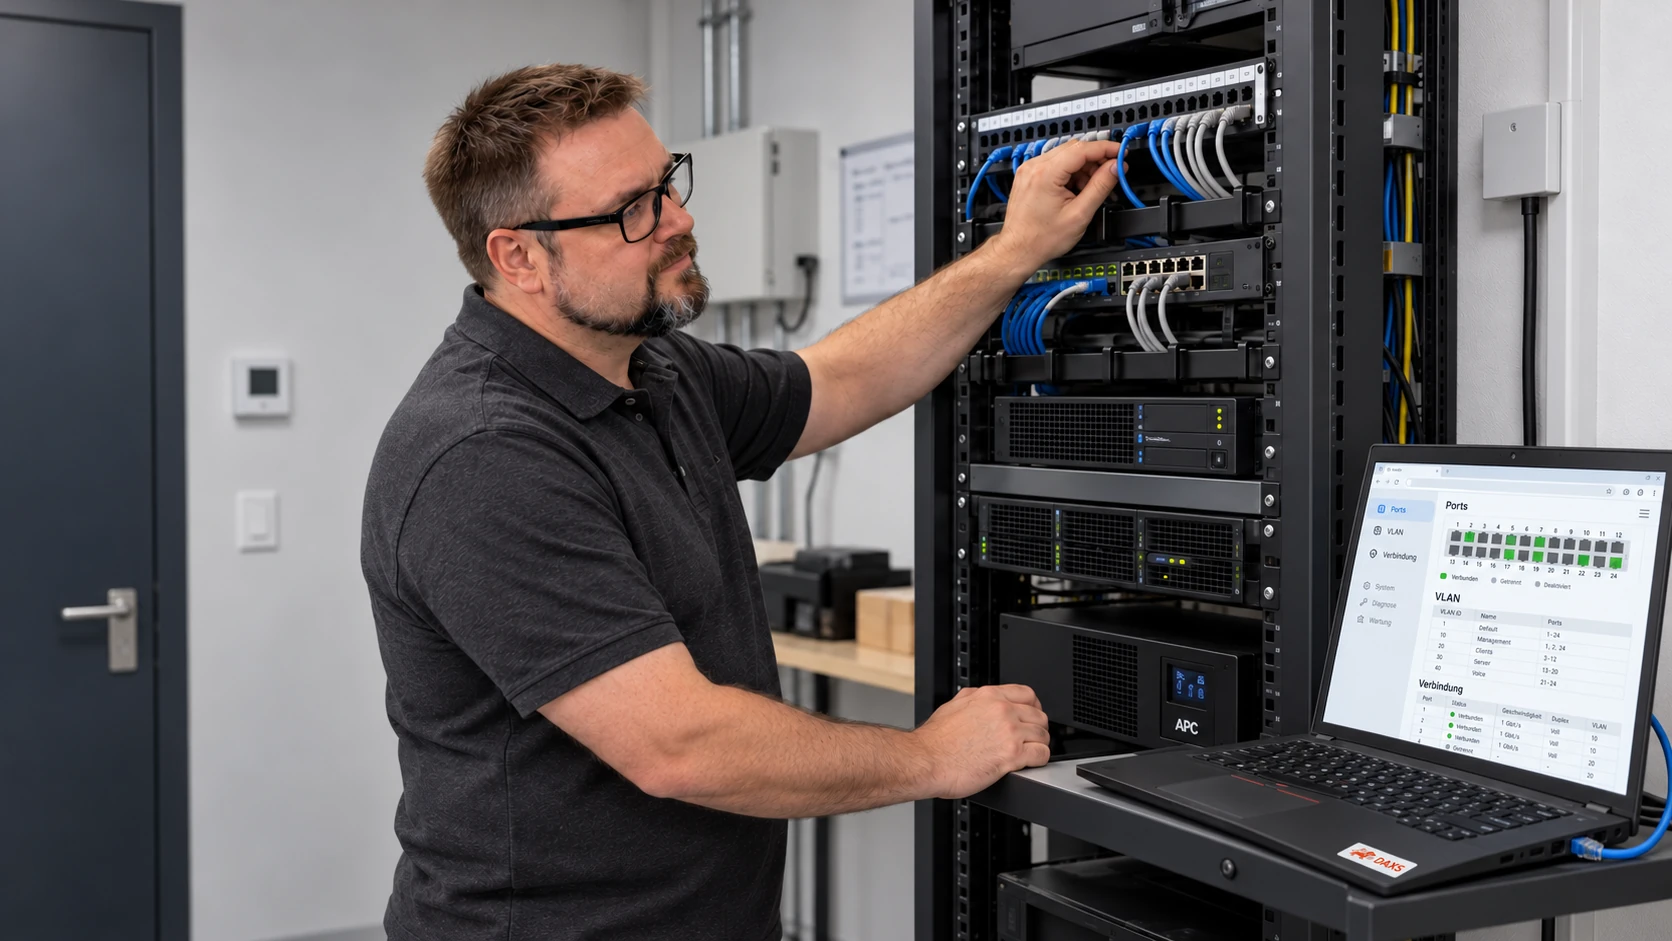
Ke kontrole propojení patří bezpečné přechody a vzdálené přístupy. Firewall, VPN a průběžná správa pravidel se Sophosem rozvádějí tyto úkoly pro konkrétní platformu.
Která práce může pokračovat při poruše?
Druhá linka, náhradní hardware nebo záložní přístup řeší konkrétní výpadek, nikoli všechny. DAXS prověří scénáře a závislosti a zdokumentuje plánované kroky.
Obnova důležitých aplikací dostane priority. Testy ukážou, zda jsou dostupná data, přístupy a pracovní procesy. Samotné architektonické schéma nevytváří záruku dostupnosti.
Změnit platformu bez přehlédnutých závislostí.
Firma chce obnovit virtualizaci. Počet virtuálních strojů popisuje jen část úkolu: databáze, přihlašovací služby, rozhraní a zálohování spolu souvisejí. DAXS tyto vazby zmapuje a naplánuje pořadí, v němž lze ověřovat pracovní procesy.
Připravit přechod
Prověříme vytížení, potřebu úložiště, síťové cesty a stav podpory. Vhodný pilot ukáže, zda cílová platforma zvládne potřebné funkce. Zálohu zdroje, rozhodnutí o návratu a proveditelné časové okno dohodneme před produkčním přechodem.
Převzít nové prostředí
Úspěšné spuštění virtuálního stroje nestačí: testujeme přihlašování, podnikovou aplikaci, přístup k datům a závislé služby. Zálohování a obnova provozu musí fungovat i na cílové platformě. Teprve poté řádně předáme dokumentaci, přístupy a správu.
Prohlédnout body plánování a převzetí
- Zmapovat stávající stav, zdroje a technické závislosti.
- Prověřit cílovou platformu, licence a podporované součásti.
- Naplánovat pilot s vypovídajícími případy aplikací a dat.
- Dohodnout pořadí přechodu a možné přerušení.
- Stanovit zálohování a kritéria i okamžik návratu.
- Převzetí: doložit pracovní postup, monitoring, zálohování a odpovědnosti.
Příklad rámce ověření. Rozsah a vhodné doklady dohodneme pro vaše prostředí.
Prohlédnout názorné schéma systému

Otázky k infrastruktuře.
Potřebuje každá firma cluster?
Lze dále používat stávající hardware?
Která virtualizace je vhodná?
Je housing totéž co privátní cloud?
Jak propojujete více pracovišť?
Co patří k předání?
Prověřit vaši infrastrukturu a další kroky.
Přineste přehled aplikací, pracovišť a známých úzkých míst. Začneme stávajícím stavem a odůvodněným cílovým návrhem.