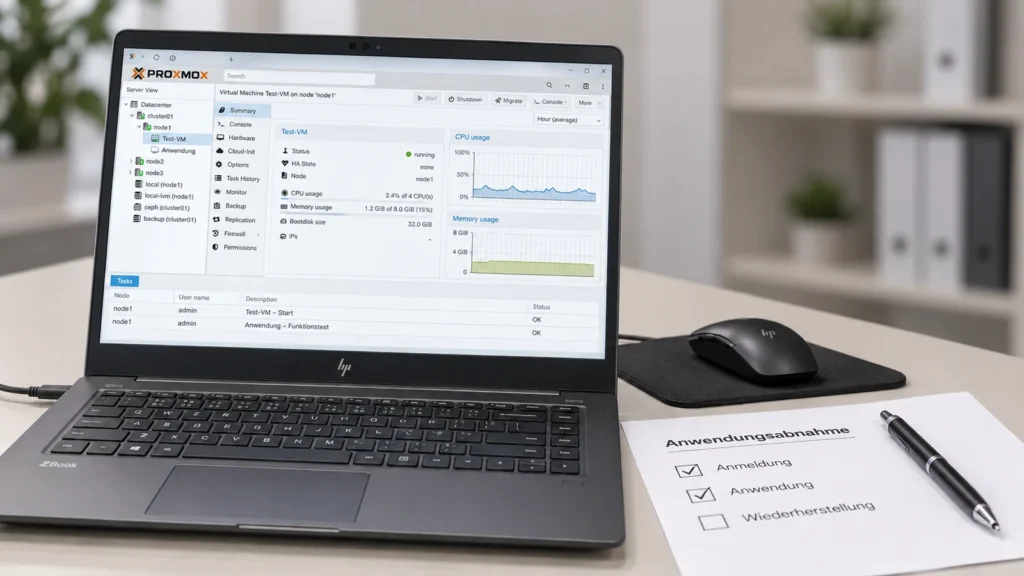
Cluster může zvládnout výpadek jediného virtualizačního hostitele, pokud jsou splněny jeho předpoklady. Omylem smazaný soubor nebo poškozená aplikace se tím automaticky neopraví. Vysoká dostupnost a zálohování řeší různé scénáře selhání.
Jaké selhání má HA řešit?
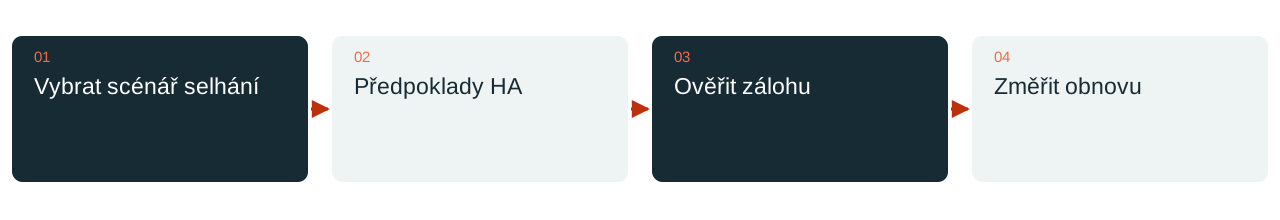
Proxmox HA sleduje nakonfigurované služby a po odpovídajícím selhání je může znovu spustit na dostupných uzlech. Proces zahrnuje rozpoznání problému, bezpečné odstavení vadného uzlu pomocí fencing a nové spuštění. Nevyplývá z toho obecný příslib nepřerušeného provozu aplikace.
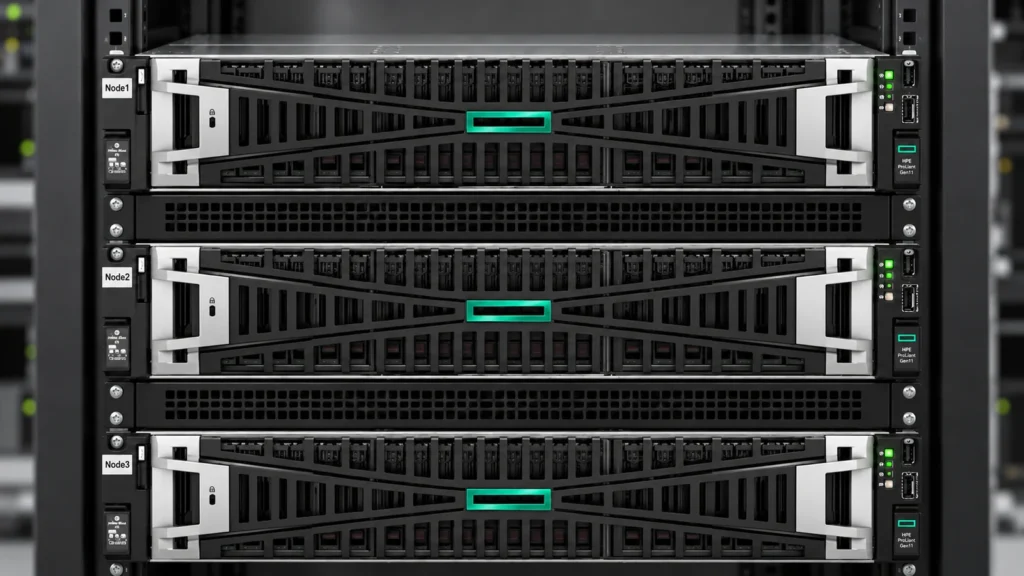
Základem jsou quorum, fencing, síť a vhodná strategie úložiště. Dokumentace výrobce uvádí jako běžný předpoklad HA alespoň tři uzly clusteru pro spolehlivé quorum. Odlišné architektury se posuzují samostatně; další malé zařízení není automaticky plnohodnotnou náhradou potřebných zdrojů a cest k úložišti.
Zbývající zdroje musí stačit
Po výpadku hostitele musí zbývající systémy zvládnout plánované služby. To zahrnuje operační paměť, výpočetní výkon, síť a skutečně dostupná data. Běžné každodenní vytížení všech uzlů samo neukazuje, zda je tato rezerva k dispozici.
Volba úložiště se plánuje výslovně. Sdílené úložiště má vlastní závislosti, replikace zase vlastní způsob aktualizace dat. Diagram clusteru s několika obdélníky proto nedokládá, jaký stav dat bude dostupný ani zda bude výkon po výpadku dostačující. Důležitý scénář selhání se ověřuje v praxi.
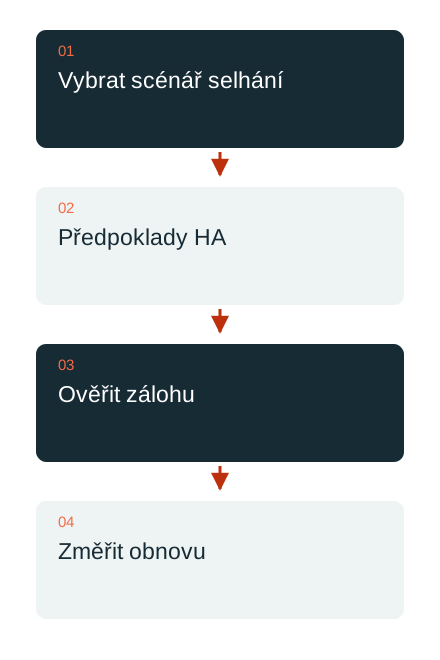
Zálohy uchovávají jiný stav
HA může pokračovat v provozu i s již chybným stavem dat. Pro smazaný obsah, poškozené aplikace nebo některé následky útoku je potřeba vhodná nezávislá záloha. Součástí tohoto konceptu jsou uchovávání, přístup a prostředí obnovy.
Test obnovy ověřuje vybraný podnikový proces. Spuštěný virtuální stroj je technický mezikrok; odpovědná osoba musí být schopna používat aplikaci s potřebnými daty. Dosažitelná doba obnovení provozu a přijatelná ztráta dat se přitom stanovují a měří jako konkrétní cíle.
Plánovat dostupnost jako propojený systém
Posouzení nekončí u virtualizačního softwaru. Napájení, síť, DNS, identity a úložiště mohou představovat společné body selhání. Servisní okno potřebuje plán pro zbývající zdroje a vhodnou možnost návratu.
DAXS plánuje Proxmox podle aplikací a provozních požadavků. Pro určitou potřebu může vyhovovat jediný dobře zálohovaný hostitel; jiná prostředí potřebují správně dimenzovanou sestavu HA. Rozhodnutí vychází z konkrétního rizika výpadku a prokázané obnovy provozu, nikoli pouze z počtu dostupných serverů.
Infrastruktura a platformy · Zálohování a obnova · Probrat cíle při výpadku
Zdroje: Proxmox: dokumentované předpoklady HA (externí odkaz) · Proxmox: funkce a možnosti obnovy (externí odkaz)