
DAXS · Zabezpečení Sophos
Zabezpečení, které propojuje síť, pobočky a cloud.
Sophos představuje více než zařízení firewallu. DAXS plánuje vhodný provozní model, integruje síť a aplikace, přebírá stávající pravidla a udržuje řešení přehledné během provozu.
- Porozumět pravidlům
- Zabezpečit přístupy
- Realizovat změny s podporou
Co dnes Sophos pokrývá
Jedno bezpečnostní portfolio, více vrstev.
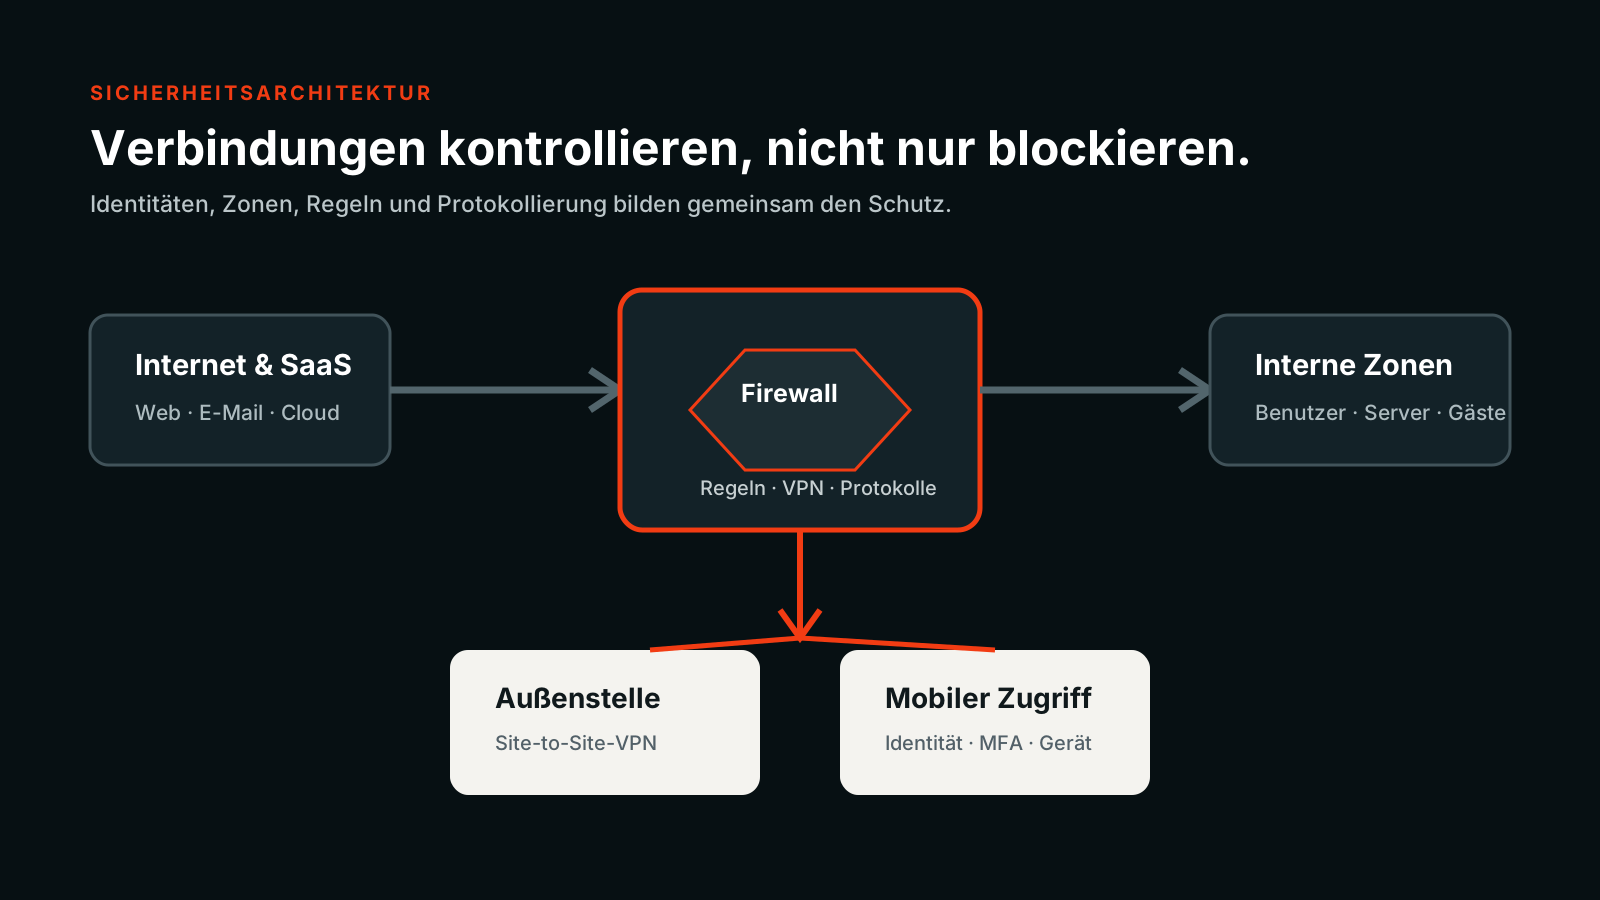
Sophos propojuje zabezpečení sítí a cloudu, centrální správu a volitelné bezpečnostní služby. Pro zákazníky DAXS jsou hlavními oblastmi firewall, propojení poboček, cloudová a hybridní architektura a udržovaná pravidla.
Řešení pro koncová zařízení, e-mail, pracovní prostředí a identity mohou celek doplnit. Tyto součásti přidáváme tam, kde smysluplně posilují bezpečnostní koncepci.
Síťová bezpečnost
Sophos Firewall, XGS, segmentace, VPN, SD-WAN a chráněné spojení poboček.
Cloud a hybridní řešení
Virtuální firewally a vhodné nasazení pro cloudové sítě, úlohy a hybridní prostředí.
Pobočky a vzdálený přístup
Připojit vzdálené pobočky, projektové kanceláře, domácí pracoviště a mobilní přístupy s jasnými pravidly.
Centrální správa
Sophos Central sdružuje správu a přehled pro podporované komponenty a služby.
E-mail, pracovní prostředí, identity
Další vrstvy ochrany komunikace, identit a cloudové spolupráce.
Bezpečnostní služby
MDR, XDR a další služby výrobce mohou řešení doplnit. DAXS koordinuje nastavení a správu; služby výrobce mohou rozšířit monitoring a reakci.
Jak lze Sophos provozovat?
Platforma odpovídá pracovišti a architektuře.
Vyhrazený hardware v kanceláři, technické místnosti nebo serverovém rozvaděči.
Virtuální instance ve vhodném a ověřeném virtualizačním prostředí.
Pro vhodné sítě a úlohy v Azure, AWS či srovnatelných prostředích.
Místní firewall, cloud, vzdálené pobočky a mobilní přístupy jako sladěný systém.
Proxmox může být technickou součástí virtualizační architektury. Zda je konkrétní varianta Sophos vhodná a oficiálně podporovaná, prověříme před projektem a přehledně zdokumentujeme.
Firewall a XGS
Vhodný firewall začíná skutečnou zátěží.
Malá kancelář, více poboček, centrála či virtualizované prostředí mají odlišné požadavky. Důležití jsou uživatelé, šířka pásma, šifrovaný provoz, VPN, segmenty, bezpečnostní služby, vysoká dostupnost a růst.
Zařízení XGS je jednou součástí. Vlastní projekt zahrnuje internetové připojení, síťové zóny, pravidla, uživatele, aplikace, protokolování, aktualizace, monitoring a obnovu.
Malá kancelář
Jasné internetové připojení, bezpečné oddělení a přehledné vzdálené přístupy.
Malé a střední firmy a centrála
Více síťových oblastí, aplikace, VPN, hosté, servery a průběžná správa.
Více poboček
Jednotná pravidla, propojení poboček, SD-RED nebo jiné vhodné součásti SD-WAN.
SD-RED a vzdálené pobočky
Bezpečně připojit malé pobočky k centrále.
SD-RED je vhodný mimo jiné pro pobočky, satelitní kanceláře, stavby a projektová pracoviště. Zařízení zajišťuje zabezpečené spojení, zatímco pravidla a ochranu lze spravovat na centrálním firewallu Sophos.
Aplikace, servery a centrální odpovědnost
Pravidla, VPN, segmentace a protokolování
Bezpečné, centrálně spravované spojení
Pracoviště, zařízení, projektový či pobočkový provoz
Licence, ochrana a provoz
Licence a průběžný provoz patří k sobě.
Podle zvoleného balíčku mohou ochranné funkce, aktualizace výrobce, bezpečnostní informace, podpora a centrální správa tvořit součást předplatného. Potřebná licence závisí na platformě, požadovaných funkcích a riziku.
DAXS prověří stávající licence, pomáhá s pořízením a prodloužením a dokumentuje, kde se která funkce technicky používá. Po skončení předplatného se může změnit rozsah ochrany a podpory. Před prodloužením či změnou to konkrétně posoudíme.
Služby výrobce
Software, aktualizace, bezpečnostní informace, možnosti podpory a volitelné spravované služby.
Služby DAXS
Architektura, výběr, instalace, pravidla, migrace, dokumentace a průběžná technická správa.
Rozhodnutí zákazníka
Rozsah ochrany, doba platnosti, riziko, rozpočet a požadované způsoby reakce.
Průběžný provoz
Změny, kontroly, aktualizace, testy a přehledné schvalování.
Migrace
Před přechodem pochopit pravidla a závislosti.
Zmapovat
Zmapovat rozhraní, sítě, NAT, pravidla, VPN, certifikáty, DNS a zvláštní případy.
Uspořádat
Označit zastaralé přístupy, vyjasnit odpovědnosti a vytvořit přehledná cílová pravidla.
Testovat
Před termínem přepnutí prověřit konfiguraci, přístupy, tunely a kritické aplikace.
Přepnout
Závazně připravit servisní okno, možnost návratu, dostupnost a následnou kontrolu.
Bezpečnost každý den
Firewall není jednorázový projekt.
Uživatelé, aplikace, pobočky, cloudové služby a hrozby se mění. Proto je nutné pravidelně kontrolovat pravidla, firmware, VPN, certifikáty, protokolování a administrátorské přístupy.
Při ransomwaru a kompromitovaných zařízeních mohou komponenty Sophos pomoci s detekcí, omezením dopadu a koordinovanou reakcí. Spolehlivá ochrana vzniká souhrou segmentace, správy oprav, zálohování, identit, řádné administrace a zdokumentované reakce.
Kybernetické pojištění
DAXS pomáhá s technickou inventarizací a realizací opatření. Rozhodující zůstávají konkrétní podmínky pojistitele.
NIS2 a audity
Technická opatření pro NIS2 a audity plánujeme v souvislosti s organizací, procesy a právním posouzením.
Ochrana mimo pracovní dobu
Pro detekci a reakci mimo pracovní dobu lze zapojit vhodné služby výrobce a spravované služby.
Časté dotazy
Sophos srozumitelně.
Co je Sophos Firewall?
Firewallová platforma pro internetové připojení, segmentaci sítě, VPN, propojení poboček, protokolování a další ochranné funkce. Konkrétní účinek závisí na architektuře, licenci a udržované konfiguraci.
Co je zařízení XGS?
Vyhrazená hardwarová platforma pro Sophos Firewall. Vhodná velikost závisí mimo jiné na šířce pásma, šifrovaném provozu, uživatelích, VPN a aktivovaných ochranných funkcích.
Potřebujeme nutně hardwarové zařízení?
Ne. Podle prostředí může být vhodné virtuální nebo cloudové nasazení. Předem se prověří podpora, platforma, výkon a koncepce řešení výpadků.
Lze Sophos provozovat virtuálně?
Ano, Sophos nabízí virtuální provozní modely. Konkrétní platforma, plánování zdrojů a podpora výrobce musí odpovídat projektu.
Podporuje DAXS Sophos na Proxmoxu?
DAXS předem prověří technickou realizaci a podporu výrobce pro zamýšlenou platformu.
Lze Sophos nasadit v Azure nebo AWS?
Pro vhodné cloudové sítě a úlohy existují možnosti nasazení. Návrh sítě, směrování, náklady a provozní odpovědnost je nutné plánovat společně.
Co je SD-RED?
Zařízení pro vzdálené připojení, které jednoduše a bezpečně spojuje malé pobočky s centrálním firewallem Sophos, například pobočky, projektové kanceláře nebo stavby.
Lze propojit více poboček?
Ano. Podle velikosti a potřeb připadají v úvahu klasické VPN, SD-RED, funkce SD-WAN nebo jiné vhodné koncepce propojení.
Lze připojit zaměstnance pracující z domova?
Ano. Vzdálený přístup, MFA, důvěryhodnost zařízení a přístupová oprávnění se nastavují podle aplikací a rizika.
Co je Sophos Central?
Cloudová platforma pro správu podporovaných produktů a služeb Sophos. Může centrálně sdružovat administraci, přehled a reakce.
Jaké licence potřebujeme?
Záleží na platformě firewallu, potřebných ochranných funkcích, podpoře a provozním modelu. DAXS zjistí skutečné potřeby místo paušální nabídky největšího balíčku.
Co se stane po skončení předplatného?
Podle produktu a balíčku mohou být omezeny ochranné funkce, aktualizace či podpora. Dopady a možnosti prodloužení prověříme před vypršením.
Může DAXS převzít stávající licence Sophos?
Nejprve vyjasníme stávající smlouvy, dobu platnosti, tenanty, přiřazení partnera a technické odpovědnosti. Potom lze plánovat další správu.
Může DAXS převzít stávající firewall Sophos?
Ano. Nejprve zmapujeme přístup, verzi, licence, pravidla, VPN, certifikáty, dokumentaci a známé poruchy.
Lze migrovat starší systémy UTM nebo XG?
Ano. Před migrací prověříme, která pravidla převzít, upravit nebo vytvořit znovu a které funkce se změnily.
Je nutné vytvořit pravidla znovu?
Ne nutně. Neověřený převod jedna ku jedné však bývá nevhodný. Zastaralé přístupy a neznámé závislosti se posuzují předem.
Jak často kontrolovat firewall?
Pravidelně a také při větších změnách. Konkrétní interval závisí na riziku, četnosti změn, požadavcích na soulad a provozním modelu.
Pomáhá Sophos chránit před ransomwarem?
Technologie Sophos mohou podporovat detekci, síťovou komunikaci, izolaci a reakci. Společně se zálohováním, správou oprav a jasnými procesy vzniká životaschopná ochranná koncepce.
Co se děje při kompromitaci zařízení?
Podle použitých komponent mohou signály mezi koncovým zařízením, firewallem a centrální platformou podporovat koordinovanou reakci. Aktuální technickou podobu prověříme pro daný projekt.
Jaká opatření vyžaduje naše kybernetické pojištění?
Určuje je konkrétní smlouva. Často jsou důležité MFA, segmentace, protokolování, správa oprav, zálohování a ochrana sítí i koncových zařízení. DAXS pomáhá s technickou realizací.
Zajistí Sophos naší firmě soulad s NIS2?
Ne. Řešení Sophos mohou podporovat technická opatření. Právní posouzení, organizace, procesy a dokumentace jdou podstatně dál.
Existuje Sophos Email Security?
Ano. Vhodnost pro stávající e-mailovou platformu závisí na současné ochraně, provozním modelu a požadované správě.
Existuje Sophos Cloud Security?
Ano. Sophos nabízí ochranné komponenty pro cloudové úlohy a sítě. DAXS je začlení do stávající infrastruktury.
Existuje správa WLAN a přístupových bodů?
Sophos nabízí síťové a bezdrátové komponenty. Pracoviště, pokrytí, PoE, segmentace a centrální správa se plánují společně.
Je Sophos vhodný jen pro prostředí Microsoft?
Ne. Sophos lze používat v prostředích Microsoft, Google, AWS a dalších cloudových či SaaS prostředích, pokud součást odpovídá úkolu.
Pro jaké obory je řešení vhodné?
Mimo jiné pro běžné malé a střední firmy, projektování, výrobu, obchod, vzdělávání, veřejnou správu a zdravotnictví. Obor je příkladem; rozhodují potřeby ochrany a architektura.
Může DAXS pořídit a prodloužit licence?
Ano. DAXS může prověřit potřeby a stávající stav, pořídit vhodné licence, dokumentovat dobu platnosti a včas připravit prodloužení.
Kdo po instalaci spravuje pravidla a aktualizace?
To určí provozní model. DAXS může průběžně zajišťovat kontroly, změny, aktualizace, dokumentaci a technickou koordinaci.
Další krok
Převzít stávající firewall nebo nově naplánovat zabezpečení.
Začínáme přístupy, pravidly, pobočkami, aplikacemi, licencemi a požadovanou provozní odpovědností.